Πέμπτη 15 Οκτωβρίου 2015

Πως ένα ψυγείο μπορεί να βάλει σε κίνδυνο τον Gmail λογαριασμό σας


Είναι πλέον φανερό πως έρχεται η εποχή των "έξυπνων" συσκευών οι οποίες μπορούν να διασυνδεθούν στο διαδίκτυο. Η νέα αυτή τάση έχει επικρατήσει να λέγεται το "διαδίκτυο των πραγμάτων" (Internet of Things). Οι προοπτικές του διαδικτύου των πραγμάτων είναι απεριόριστες και όλο και πιο πολλές εταιρείες αγκαλιάζουν αυτή την τάση με ενθουσιασμό. Από την άλλη όμως, όλο και πιο πολύ μεγαλώνει ο αριθμός των ερευνητών που εκφράζουν ανησυχίες για τις επιπτώσεις που θα έχει το διαδίκτυο των πραγμάτων στην ιδιωτικότητα μας αλλά και γενικότερα στην "ηλεκτρονική" μας ασφάλεια. Ένα ακόμη περιστατικό έρχεται να εντείνει αυτή την ανησυχία.

Πρόκειται για το περιστατικό που καταγράφηκε στο συνέδριο ασφαλείας DEFCON.  Στα πλαίσια του συνεδρίου η Samsung προσκάλεσε μέσω twitter τους συμμετέχοντες να σπάσουν την ασφάλεια του νέου της έξυπνου ψυγείου. Το ψυγείο αυτό περιλαμβάνει μια οθόνη LED όπου επιτρέπει στους χρήστες να "σερφάρουν" στο διαδίκτυο αλλά και να αλληλεπιδρούν με διάφορες υπηρεσίες της Google όπως το Google Calendar.

Η πρόσβαση σε σελίδες όπως το GMail αλλά και σε υπηρεσίες όπως το Google Calendar γίνεται αποκλειστικά και μόνο με την χρήση του πρωτοκόλλου Transport Layer Security (TLS), δηλαδή το γνωστό λουκετάκι που βλέπουμε στον browser μας όταν επισκεπτόμαστε μια διεύθυνση που ξεκινάει από https:// . Μια ομάδα από την εταιρεία PenTestPartners ανακάλυψε πως ο ενσωματωμένος browser δεν υλοποιεί σωστά το πρωτόκολλο αυτό. Πιο συγκεκριμένα, το TLS ξεκινάει μία "χειραψία" κατά την οποία o server στέλνει ένα "πιστοποιητικό" το οποίο επιβεβαιώνει την ταυτότητα του. Ο browser πρέπει να ελέγξει εαν αυτό το πιστοποιητικό έχει εκδοθεί από κάποια αξιόπιστη "αρχή πιστοποίησης". Φαίνεται λοιπόν πως ο browser του εν λόγω ψυγείου δεν κάνει σωστά τον έλεγχο και οποιοσδήποτε μπορεί να φτιάξει ένα ψεύτικο πιστοποιητικό και να προσποιηθεί έναν server. Αυτό που έκανε λοιπόν η ομάδα της PenTestPartners ήταν να στίσει έναν server ο οποίος προσποιούνταν ότι είναι το Gmail, καταφέρνοντας έτσι να κλέψουν τα στοιχεία του λογαριασμού των χρηστών που χρησιμοποιούσαν αυτή την υπηρεσία.


Παρασκευή 8 Μαΐου 2015

Πόσα γνωρίζουν τα κοινωνικά δίκτυα για εμάς;

Με αφορμή την ομιλία του Mikko Hypponen στο Stanford (δείτε το βίντεο στο τέλος του άρθρου) έκανα μια μικρή έρευνα για το τι γνωρίζουν τα κοινωνικά δίκτυα για εμάς. Για την ακρίβεια δοκίμασα να κάνω μια διαφήμιση και είδα πως μπορώ να την παραμετροποιήσω.

Facebook

Η διαφημιστική πλατφόρμα του facebook επιτρέπει τον προσδιορισμό της τοποθεσίας (μέχρι και σε επίπεδο διεύθυνσης), ηλικία, φύλο και γλώσσα του χρήστη.

Ακόμη επιτρέπει την "στόχευση" χρηστών στα οποία συμβαίνει κάποιο γεγονός, για παράδειγμα έχουν σύντομα γενέθλια ή βρίσκονται μακριά από την οικογένεια τους ή έχουν σχέση από απόσταση.


Η διαφήμιση μπορεί να παραμετροποιηθεί και ως προς τα ενδιαφέροντα των χρηστών, για παράδειγμα μπορεί να απευθύνεται σε άτομα που τους αρέσουν οι ταινίες δράσης, αλλά ακόμη και βάσει την συμπεριφορά των χρηστών, για παράδειγμα χρήστες που τις τελευταίες 14 μέρες έχουν παίξει ένα παιχνίδι.

Twitter

Η διαφημιστική πλατφόρμα του twitter επίσης επιτρέπει την επιλογή τοποθεσίας, φύλου και γλώσσας. Οι διαθέσιμες επιλογές όμως είναι πιο περιορισμένες, αφού δεν περιλαμβάνουν όλες τις χώρες (φαίνεται πως η Ελλάδα δεν είναι στις διαθέσιμες επιλογές).
Επίσης η πλατφόρμα επιτρέπει την επιλογή χρηστών με συγκεκριμένα ενδιαφέροντα, όπως για παράδειγμα να διαβάζουν comics.
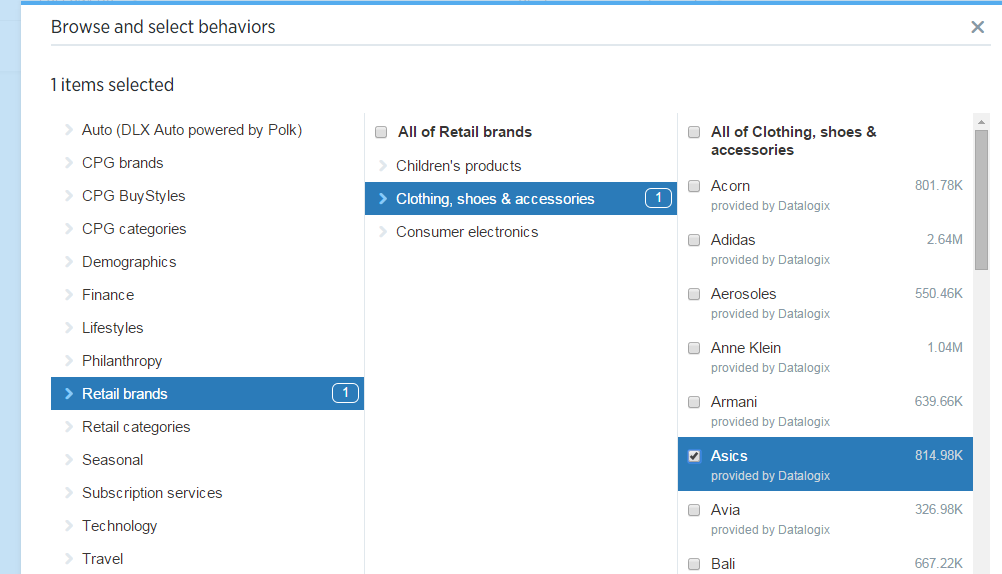
Τέλος η πλατφόρμα επιτρέπει την επιλογή χρηστών με συγκεκριμένη συμπεριφορά. Αυτή η κατηγορία απευθύνεται μόνο για χρήστες στην Αμερική. Το twitter συνεργάζεται για αυτό και με άλλες εταιρείες που συλλέγουν προσωπικά δεδομένα και η λεπτομέρεια στις διαθέσιμες επιλογές είναι ανησυχητική. Μπορεί για παράδειγμα ένας διαφημιζόμενος να επιλέξει χρήστες που αγοράζουν asics παπούτσια.

Google

Όπως και οι άλλες πλατφόρμες, έτσι και η Google επιτρέπει την επιλογή τοποθεσίας (μέχρι και σε επίπεδο οδού) γλώσσας, φύλλο και ηλικία. 
Οι υπόλοιπες επιλογές φαίνεται πως αφορούν τα αποτελέσματα αναζήτησης ή τις σελίδες στις οποίες θα φαίνονται οι διαφημίσεις. 
 

Τετάρτη 8 Απριλίου 2015

Η NSA μας ακτινοβολεί

Τον Δεκέμβριο του 2013, η εφημερίδα Spiegel αποκάλυψε1 έναν κατάλογο με gadgets που μπορούν να χρησιμοποιήσουν οι πράκτορες της NSA. Ένα από τα "περίεργα" αντικείμενα αυτής της λίστα είναι και το CTX4000

Το CTX4000
Όπως φαίνεται από την περιγραφή που διέρρευσε από την NSA, αυτή η συσκευή είναι ένα radar, το οποίο μπορεί να εκπέμψει ακτινοβολία προς ένα στόχο, στο φάσμα των 1-2 GHz, περίπου δηλαδή στη συχνότητα στην οποία λειτουργούν τα κινητά τηλέφωνα,  με ένταση έως και 1kW, δηλαδή πάνω από 1000 φορές μεγαλύτερη από την ένταση της ακτινοβολίας των κινητών τηλεφώνων. Γιατί να θέλει να κάνει όμως κάποιος κάτι τέτοιο (πέραν του για να "ψήσει" τον στόχο!); Η απάντηση βρίσκεται στην λίστα με τα gadget της NSA όπου μπορεί να βρει κανείς το RAGEMASTER.
Το RAGEMASTER
Το RAGEMASTER είναι μια μικροσυσκευή η οποία συνδέεται στο καλώδιο που ενώνει την οθόνη του υπολογιστή και την κάρτα γραφικών. Η συσκευή αυτή λαμβάνει το σήμα του radar, το κωδικοποιεί ανάλογα με το τι περνάει από το καλώδιο και το στέλνει πίσω. Χρησιμοποιώντας έναν ειδικό δέκτη, ο χειριστής του CTX4000 μπορεί να αποκωδικοποιήσει το σήμα που έστειλε το RAGEMASTER και να δει τι δείχνει η οθόνη του στόχου! Το CTX4000 συνεργάζεται και με άλλες μικροσυσκευές που επιτρέπουν στον χειριστεί να ακούει από το μικρόφωνο του στόχου, αλλά και να βλέπει τι πληκτρολογεί.

Ένα ενδιαφέρον στοιχείο που αποκαλύπτει το ίδιο άρθρο, είναι πως η NSA πείραζε εξοπλισμό που αποστέλλονταν με το ταχυδρομείο για να εγκαταστήσει αυτές τις μικρο συσκευές.

Παρακολουθείστε τον Jacob Appelbaum να παρουσιάζει τις αποκαλύψεις του Spiegel.


Παραπομπές:
  1. Jacob Appelbaum, Judith Horchert and Christian Stöcker, "Shopping for Spy Gear: Catalog Advertises NSA Toolbox", Spiegel, [Online], τελευταία πρόσβαση 7 Απρ. 2014

Πέμπτη 19 Φεβρουαρίου 2015

Equation και Starfish, μια άσχημη εβδομάδα για την ασφάλεια

Στις 16 Φεβρουαρίου, το εργαστήριο Global Research and Analysis Team (GReAT) της εταιρείας ασφαλείας Kaspersky ανακοίνωσε την ανακάλυψη αυτού που ονόμασε ως " the God of cyberespionage", μια μυστικής ομάδας, με την κωδική ονομασία Equation, η οποία είναι υπεύθυνη για μερικά από τα πιο εξελιγμένα κακόβουλα λογισμικά που έχουμε συναντήσει. Το στοιχείο που ξεχωρίζει στην αναφορά του GReAT1 είναι πως η ομάδα Equation είχε αναπτύξει λογισμικό το οποίο άλλαζε το firmware των σκληρών δίσκων, με σκοπό να δημιουργήσει στους δίσκους κρυφές περιοχές στις οποίες γινόταν εγκατάσταση κακόβουλο λογισμικό. Αυτές οι περιοχές μένουν ανέπαφες ακόμη και μετά από διαμόρφωση του δίσκου και εγκατάσταση νέου λειτουργικού συστήματος. Θύματα της Equation έχουν εντοπισθεί σε παραπάνω από 30 χώρες, ενώ η πλειονότητα των θυμάτων βρίσκεται στο Ιράν, στην Ρωσία και στο Πακιστάν. Η Kaspersky πιστεύει πως η ομάδα Equation συνδέεται με τους δημιουργούς του Stuxnet.  

Άσχημη εβδομάδα όμως και για τους ιδιοκτήτες laptop από την Lenovo. Όπως αποκαλύφθηκε σήμερα2 πολλά μοντέλα της εταιρείας πωλούνται με προ-εγκατεστημένο το κακόβουλο λογισμικό Superfish. Το Superfish, είναι ένα κακόβουλο λογισμικό τύπου adware, το οποίο εγκαθιστά ένα πιστοποιητικό ασφαλείας στους υπολογιστές που μολύνει. Το πιστοποιητικό αυτό θεωρείται από το λειτουργικό σύστημα αξιόπιστο, και χρησιμοποιείται από την εταιρεία πίσω από το Superfish για να υπογράψει ψεύτικα πιστοποιητικά τρίτων (περισσότερες πληροφορίες για το πως λειτουργούν αυτά τα πιστοποιητικά μπορείτε να δείτε σε αυτό το παλαιότερο άρθρο).  Με τον τρόπο αυτό, η εταιρεία κάνει επιθέσεις τύπου "man-in-the-middle", προβάλει διαφημίσεις στους χρήστες ενώ μπορεί κάλλιστα να κλέψει και τους κωδικούς του. Το λογισμικό αυτό φαίνεται πως επηρεάζει όλους τους browsers ενώ προς το παρόν δεν υπάρχει τρόπος διαγραφής του. Για να γίνουν τα πράγματα ακόμη χειρότερα, ο ερευνητής ασφαλείας Robert Graham ανακοίνωσε3 πως οποιοσδήποτε τρίτος μπορεί εύκολα να εκμεταλλευτεί αυτό το πιστοποιητικό και να πραγματοποιήσει παρόμοιες επιθέσεις.

Αν είστε ιδιοκτήτης ενός laptop Lenovo τότε
  • Επισκεφθείτε την σελίδα https://filippo.io/Badfish/
  • Εάν μπορείτε να δείτε την εικόνα τότε ο υπολογιστής σας είναι μολυσμένος. Σε αυτή την περίπτωση θεωρείστε πως όλοι οι κωδικοί σας έχουν κλαπεί
  • Εάν ο υπολογιστής σας είναι μολυσμένος, προς το παρόν, η καλύτερη λύση είναι να εγκαταστήσετε ξανά το λειτουργικό σας σύστημα. Προσοχή! Μην χρησιμοποιήσετε τα  Windows που έρχονται μαζί με το laptop σας γιατί θα ξανα μολυνθεί 


Παραπομπές:

  1. Kaspersky Labs' Global Research & Analysis Team, "Equation group: questions and answers," [Online], τελευταία πρόσβαση 19 Φεβ. 2015
  2. Dan Goodin, "Lenovo PCs ship with man-in-the-middle adware that breaks HTTPS connections," arstechica, [Online], τελευταία πρόσβαση 19 Φεβ. 2015
  3. Robert Graham, "Extracting the SuperFish certificate", [Online], τελευταία πρόσβαση 19 Φεβ. 2015

Σάββατο 18 Οκτωβρίου 2014

Μαθήματα κρυπτογραφίας

Σήμερα μπορεί κάποιος πολύ εύκολα και δωρεάν να κάνει online μαθήματα κρυπτογραφίας. Ακολουθούν μερικά από τα αγαπημένα μου link

Stanford, Cryptography I, Coursera

Το coursera είναι ίσως το πιο γνωστό σύστημα online σύστημα διδασκαλίας. Ο Dan Boneh είναι ίσως από τους κορυφαίου κρυπτογράφους. Στο Crypography I, o Dan Boneh μας εισάγει στον κόσμο της κρυπτογραφίας. Ο τρόπος που κάνει το μάθημα είναι απολύτως κατανοητός και ευχάριστος. Μπορείτε και εσείς να παρακολουθήσετε το μάθημα ακολουθώντας τον παρακάτω σύνδεσμο: https://www.coursera.org/course/crypto

Khan Academy, Journey into cryptography

To Khan Academy είναι ακόμη μια online πλατφόρμα εκμάθησης. Ένα από τα μαθήματα που προσφέρει είναι το Journey into cryptography το οποίο είναι ένα εισαγωγικό μάθημα στην κρυπτογραφία. Πολύ ωραία βίντεο και γραφικά, πολύ εύκολα στην κατανόηση. Μπορείτε να παρακολουθήσετε τα μαθήματα εδώ: https://www.khanacademy.org/computing/computer-science/cryptography

Cryptography Textbook

Ο Christof Paar είναι καθηγητής του πανεπιστημίου Ruhr και ένας από τους συγγραφείς του βιβλίου Undestanding Cryptography.  Ως συνοδευτικό του βιβλίου του έχει βιντεοσκοπήσει τις σχετικές διαλέξεις που έχει δώσει στους φοιτητές του και τις προσφέρει σε όλους. Πολύ αναλυτικός και κατανοητός. Ειδικά το κομμάτι για τις ελλειπτικές καμπύλες το εξηγεί καλύτερα από όλους. Τα βίντεο του είναι διαθέσιμα εδώ: http://www.crypto-textbook.com/ στην ενότητα Online course.

3rd BIU Winter School on Cryptography 2013

Το πανεπιστήμιο Bar-Ilan διοργάνωσε το 2013 ένα σχολείο κρυπτογραφίας. Οι διαλέξεις υπάρχουν διαθέσιμες στο Youtube και μπορείτε να τις δείτε ακολουθώντας τον σχετικό σύνδεσμο που υπάρχει στην σελίδα του σχολείου: http://crypto.biu.ac.il/winterschool2013/ Οι διαλέξεις αφορούν νέες μορφές κρυπτογραφίας, οι οποίες βρίσκονται κατά κύριο λόγο σε ερευνητικό επίπεδο. 

Πέμπτη 17 Ιουλίου 2014

TrueCrypt: η άνοδος και το μυστηριώδες τέλος


Το TrueCrypt ήταν ένα από τα πιο διαδεδομένα προγράμματα κρυπτογράφησης αρχείων (και ολόκληρων δίσκων) με φανατικούς χρήστες (συμπεριλαμβανομένου και του Edward Snowden), αλλά και φανατικούς εχθρούς (κυρίως μυστικές υπηρεσίες). Η ανάπτυξη του ξεκίνησε το 2004 από ανώνυμους προγραμματιστές, οι οποίοι το 2014 έθεσαν τέλος στο πρόγραμμα με ένα μυστηριώδες τρόπο.

Το TrueCrypt ξεκίνησε τον Φεβρουάριο του 2004, βασιζόμενο στο E4M (Encryption for Masses), από ανώνυμους προγραμματιστές. Σύντομα όμως η διανομή του σταμάτησε εξαιτίας νομικών αντιδικιών ανάμεσα στον δημιουργό του E4M  Paul Le Roux και της πρώην εταιρεία του SecurStar. Τον Ιούνιο του 2004 κυκλοφόρησε η δεύτερη έκδοση του λογισμικού. Ο ιδιοκτήτης της ψηφιακής υπογραφής που είχε χρησιμοποιηθεί για αυτή την έκδοση, διέφερε από αυτόν της πρώτης, που σήμαινε πως είτε άλλαξαν προγραμματιστές, είτε χρησιμοποιούσαν νέα (κρυπτογραφικά) κλειδιά για την δημιουργία της υπογραφής.

Ένα ιδιαίτερο χαρακτηριστικό του TrueCrypt ήταν η δυνατότητα "εύλογης άρνησης" (plausible deniability): οι χρήστες μπορούσαν κρυπτογραφήσουν αρχεία με δύο κωδικούς, έναν πραγματικό και ένα ψεύτικο. Ο πραγματικός κωδικός ξεκλείδωνε πράγματι τα αρχεία του χρήστη.  Ο ψεύτικος κωδικός "ψευτο-" ξεκλείδωνε τα αρχεία και εμφάνιζε ως αποκρυπτογραφημένη απάντηση, αληθοφανή,  αθώα αρχεία. Η δυνατότητα αυτή ήταν ιδιαίτερα αγαπητή σε ακτιβιστές των οποίων οι υπολογιστές γινόντουσαν συχνά αντικείμενο κατάσχεσης στα αεροδρόμια.

Τον Οκτώβριο του 2013 ξεκίνησε από τους Kenneth White και Matthew Green μια προσπάθεια για ένα ενδελεχή έλεγχο (audit) της ασφάλειας του TrueCrypt. Η πρώτη φάση ολοκληρώθηκε τον Απρίλιο του 2014 και προς μεγάλη χαρά των χρηστών του προγράμματος, σύμφωνα με την σχετική αναφορά [1], δεν βρέθηκε κάποιο σημαντικό σφάλμα

Και τότε το απροσδόκητο συνέβη. Στις 28 Μαΐου 2014, η αρχική σελίδα του επίσημου site του προγράμματος (truecrypt.org) αντικαταστάθηκε από μια λιτή ανακοίνωση που ενημέρωνε του χρήστες πως το TrueCrypt δεν είναι πλέον ασφαλές. Συνιστούσε μάλιστα  την αντικατάσταση του με το πρόγραμμα bitlocker της Microsoft το οποίο έρχεται προ-εγκατεστημένο με τα Windows 8. Στο site υπήρχε επίσης η έκδοση 7.2 του προγράμματος, η οποία υποστήριζε μόνο την διαδικασία αποκρυπτογράφησης.

Οι φήμες άρχισαν να οργιάζουν. Τι πραγματικά έγινε; Ήταν η σελίδα πραγματική; Σύντομα επιβεβαιώθηκε πως η έκδοση 7.2 έφερε την σωστή ψηφιακή υπογραφή. Φαινόταν πως όντως το τέλος για το TrueCrypt είχε φτάσει. Γιατί όμως; Ποιοι ήταν πίσω από την ομάδα; Ίσως είναι κάτι που δεν θα μάθουμε ποτέ

Παραπομπές:
  1. Open Crypto Audit Project TrueCrypt, [Online], τελευταία πρόσβαση 18 Ιουλ. 2014


Πέμπτη 24 Απριλίου 2014

Heartbleed: Η καρδιά της ασφάλειας του διαδικτύου αιμορραγεί!


Αρκετοί είπαν πως είναι το χειρότερο κενό ασφαλείας στην ιστορία του διαδικτύου. Σίγουρα όμως είναι το κενό ασφαλείας που έλαβε την μεγαλύτερη προσοχή από τα μέσα ενημέρωσης τα τελευταία χρόνια. Και όχι άδικα: το κενό αυτό, που όπως φαίνεται υπήρχε εδώ και δύο χρόνια, άφησε ευάλωτα μερικά από τα μεγαλύτερα site, όπως το facebook και το google. Πρόκειται για το heartbleed, ένα κενό ασφαλείας στην πιο διαδεδομένη υλοποίηση του TLS, το openSSL.

To TLS είναι το πιο διαδεδομένο πρωτόκολλο προστασία των ηλεκτρονικών μας επικοινωνίες. Είναι (μεταξύ άλλων) το γνωστό λουκέτο που βλέπουμε όταν επισκεπτόμαστε μια ασφαλή σελίδα (π.χ. https://www.facebook.com).  Η πιο δημοφιλείς υλοποίηση του TLS είναι το openSSL, μια δωρεάν υλοποίηση, ανοιχτού λογισμικού, που χρησιμοποιείται στα πιο γνωστά site.

To 2012 η IETF δημοσιοποίησε μια επέκταση για το TLS με την ονομασία heartbeat. Η επέκταση αυτή επιτρέπει στο να εντοπίζει κάποιος κόμβος αν μια ασφαλή σύνδεση έχει διακοπεί. Πως επιτυγχάνεται αυτό: εφόσον δύο κόμβοι έχουν δημιουργήσει μια ασφαλή σύνδεση μεταξύ τους, οποιαδήποτε στιγμή, κάποιος από τους δυο μπορεί να στείλει ένα heartbeat μήνυμα, το οποίο ο άλλος πρέπει να το επαναλάβει.

Ας δούμε λοιπόν τις τεχνικές λεπτομέρειες του προβλήματος. Στην παρακάτω εικόνα φαίνεται η δομή ενός heartbeat μηνύματος

Η μεταβλητή payload_length δείχνει το μέγεθος του μηνύματος το οποίο είναι αποθηκευμένο στη μεταβλητή payload. Ας αγνοήσουμε τα υπόλοιπα πεδία. Στην επόμενη εικόνα φαίνεται ένα κομμάτι του κώδικα του openSSL που χειρίζεται αυτά τα μηνύματα


Στην γραμμή 2414 ο κώδικας αναθέτει στην μεταβλητή payload την τιμή του πεδίου payload_length. Στην γραμμή 2431 ο κώδικας δεσμεύει τόση μνήμη όση το payload συν κάποιες μεταβλητές και στην γραμμή 2437 ο κώδικας αντιγράφει στην δεσμευμένη μνήμη το heartbeat μήνυμα. Τέλος στην γραμμή 2439 δημιουργείται η απάντηση προς τον χρήστη. Ποιο είναι το πρόβλημα εδώ λοιπόν; Το πρόβλημα είναι στο ότι ο κώδικας δεν ελέγχει αν η μεταβλητή payload_length ανταποκρίνεται όντως στο μέγεθος του heartbeat μηνύματος: αν η μεταβλητή αυτή είναι μεγαλύτερη από το μήκος του μηνύματος, τότε ο κώδικας ξεκινάει και αντιγράφει στην γραμμή 2431 δεδομένα που υπάρχουν στην μνήμη του server που δημιουργεί την απάντηση! Φαίνεται μάλιστα πως αυτή είναι μια ειδικά προστατευμένη μνήμη όπου αποθηκεύονται ευαίσθητα δεδομένα όπως το ιδιωτικό κλειδί του server και οι κωδικοί των χρηστών.

Το bug αυτό μπορεί να το εκμεταλλευτεί οποιοσδήποτε πολύ εύκολα Φαίνεται μάλιστα πως η NSA το ήξερε από καιρό, αφού σύμφωνα με το Bloomberg1 η NSA χρησιμοποιούσε αυτό το bug τα τελευταία 2 χρόνια για να υποκλέψει ευαίσθητα δεδομένα.

Παραπομπές:
  1. M. Riley, "NSA Said to Exploit Heartbleed Bug for Intelligence for Years," Bloomberg, 12 Απρ. 2014, τελευταία πρόσβαση 24 Απρ. 2014 [online]